پروتکل PROFIsafe و ماژولهای ایمنی زیمنس: مقایسه، طراحی و نکات اجرایی
PROFIsafe چیست و چه مشکلی را حل میکند؟
PROFIsafe یک پروفایل ایمنی (Safety Profile) برای ارتباطات صنعتی است که روی شبکههای PROFINET یا PROFIBUS سوار میشود و امکان انتقال دادههای ایمنی (Safety-related) را با قابلیت تشخیص خطا و رفتار Fail‑Safe فراهم میکند؛ بدون اینکه نیاز باشد برای سیگنالهای ایمنی یک شبکه جداگانه بکشید.
• تفاوت Safety Communication با Safety Control
- Safety Control یعنی منطق ایمنی (Safety Logic) در یک کنترلر ایمنی مثل F‑CPU اجرا شود و تصمیم بگیرد خروجیهای ایمن قطع/وصل شوند.
- Safety Communication یعنی دادههای ایمنی (مثل وضعیت E‑Stop یا Gate) بین کنترلر و I/O یا درایوها به شکل امن منتقل شود. PROFIsafe دقیقاً این بخش را استاندارد میکند.
• PROFIsafe روی چه بستری کار میکند؟
- PROFIsafe over PROFINET: رایجترین حالت در پروژههای جدید (TIA Portal، ET 200، درایوهای SINAMICS).
- PROFIsafe over PROFIBUS: هنوز در سایتهای قدیمی یا توسعههای تدریجی دیده میشود.
• مفاهیم کلیدی که باید دقیق بشناسید
اینها «اصطلاحات» اصلی هستند که تقریباً تمام خطاها و تصمیمهای طراحی به آنها برمیگردد:
- F‑Host: کنترلر ایمنی (مثلاً S7‑1500F یا S7‑1200F) که برنامه Safety را اجرا میکند.
- F‑Device: تجهیز ایمنی در شبکه (مثل F‑I/O در ET 200 یا درایو SINAMICS با Safety Integrated).
- F‑Address: شناسه ایمنی (Safety Address) برای هر F‑Device که در جلوگیری از اشتباهات جایگزینی/جابجایی نقش دارد.
- F‑Monitoring Time: زمان مانیتورینگ ارتباط؛ اگر پیامهای ایمنی در این بازه نرسند، سیستم باید به حالت امن برود.
- CRC/Signature (امضا/چکسام): مکانیسمهای تشخیص دستکاری/خرابی دادهها (برای مقابله با تکرار، جابجایی، خرابی، تاخیر غیرمجاز، و…).
Info Box — نکته کلیدی طراحی:
PROFIsafe «امنیت سایبری» نیست؛ یک پروتکل برای ایمنی عملکردی (Functional Safety) است. برای Cybersecurity باید سراغ Segmentation، SCALANCE، فایروال، سختسازی دسترسیها و… بروید.
• ماژولهای Fail‑Safe زیمنس: چه انواعی داریم؟
وقتی میگوییم «ماژول Fail‑Safe زیمنس»، معمولاً یکی از این سه دسته را منظور داریم:
• F‑CPU (کنترلر ایمنی)
کنترلرهای سری S7 که نسخه Fail‑Safe دارند:
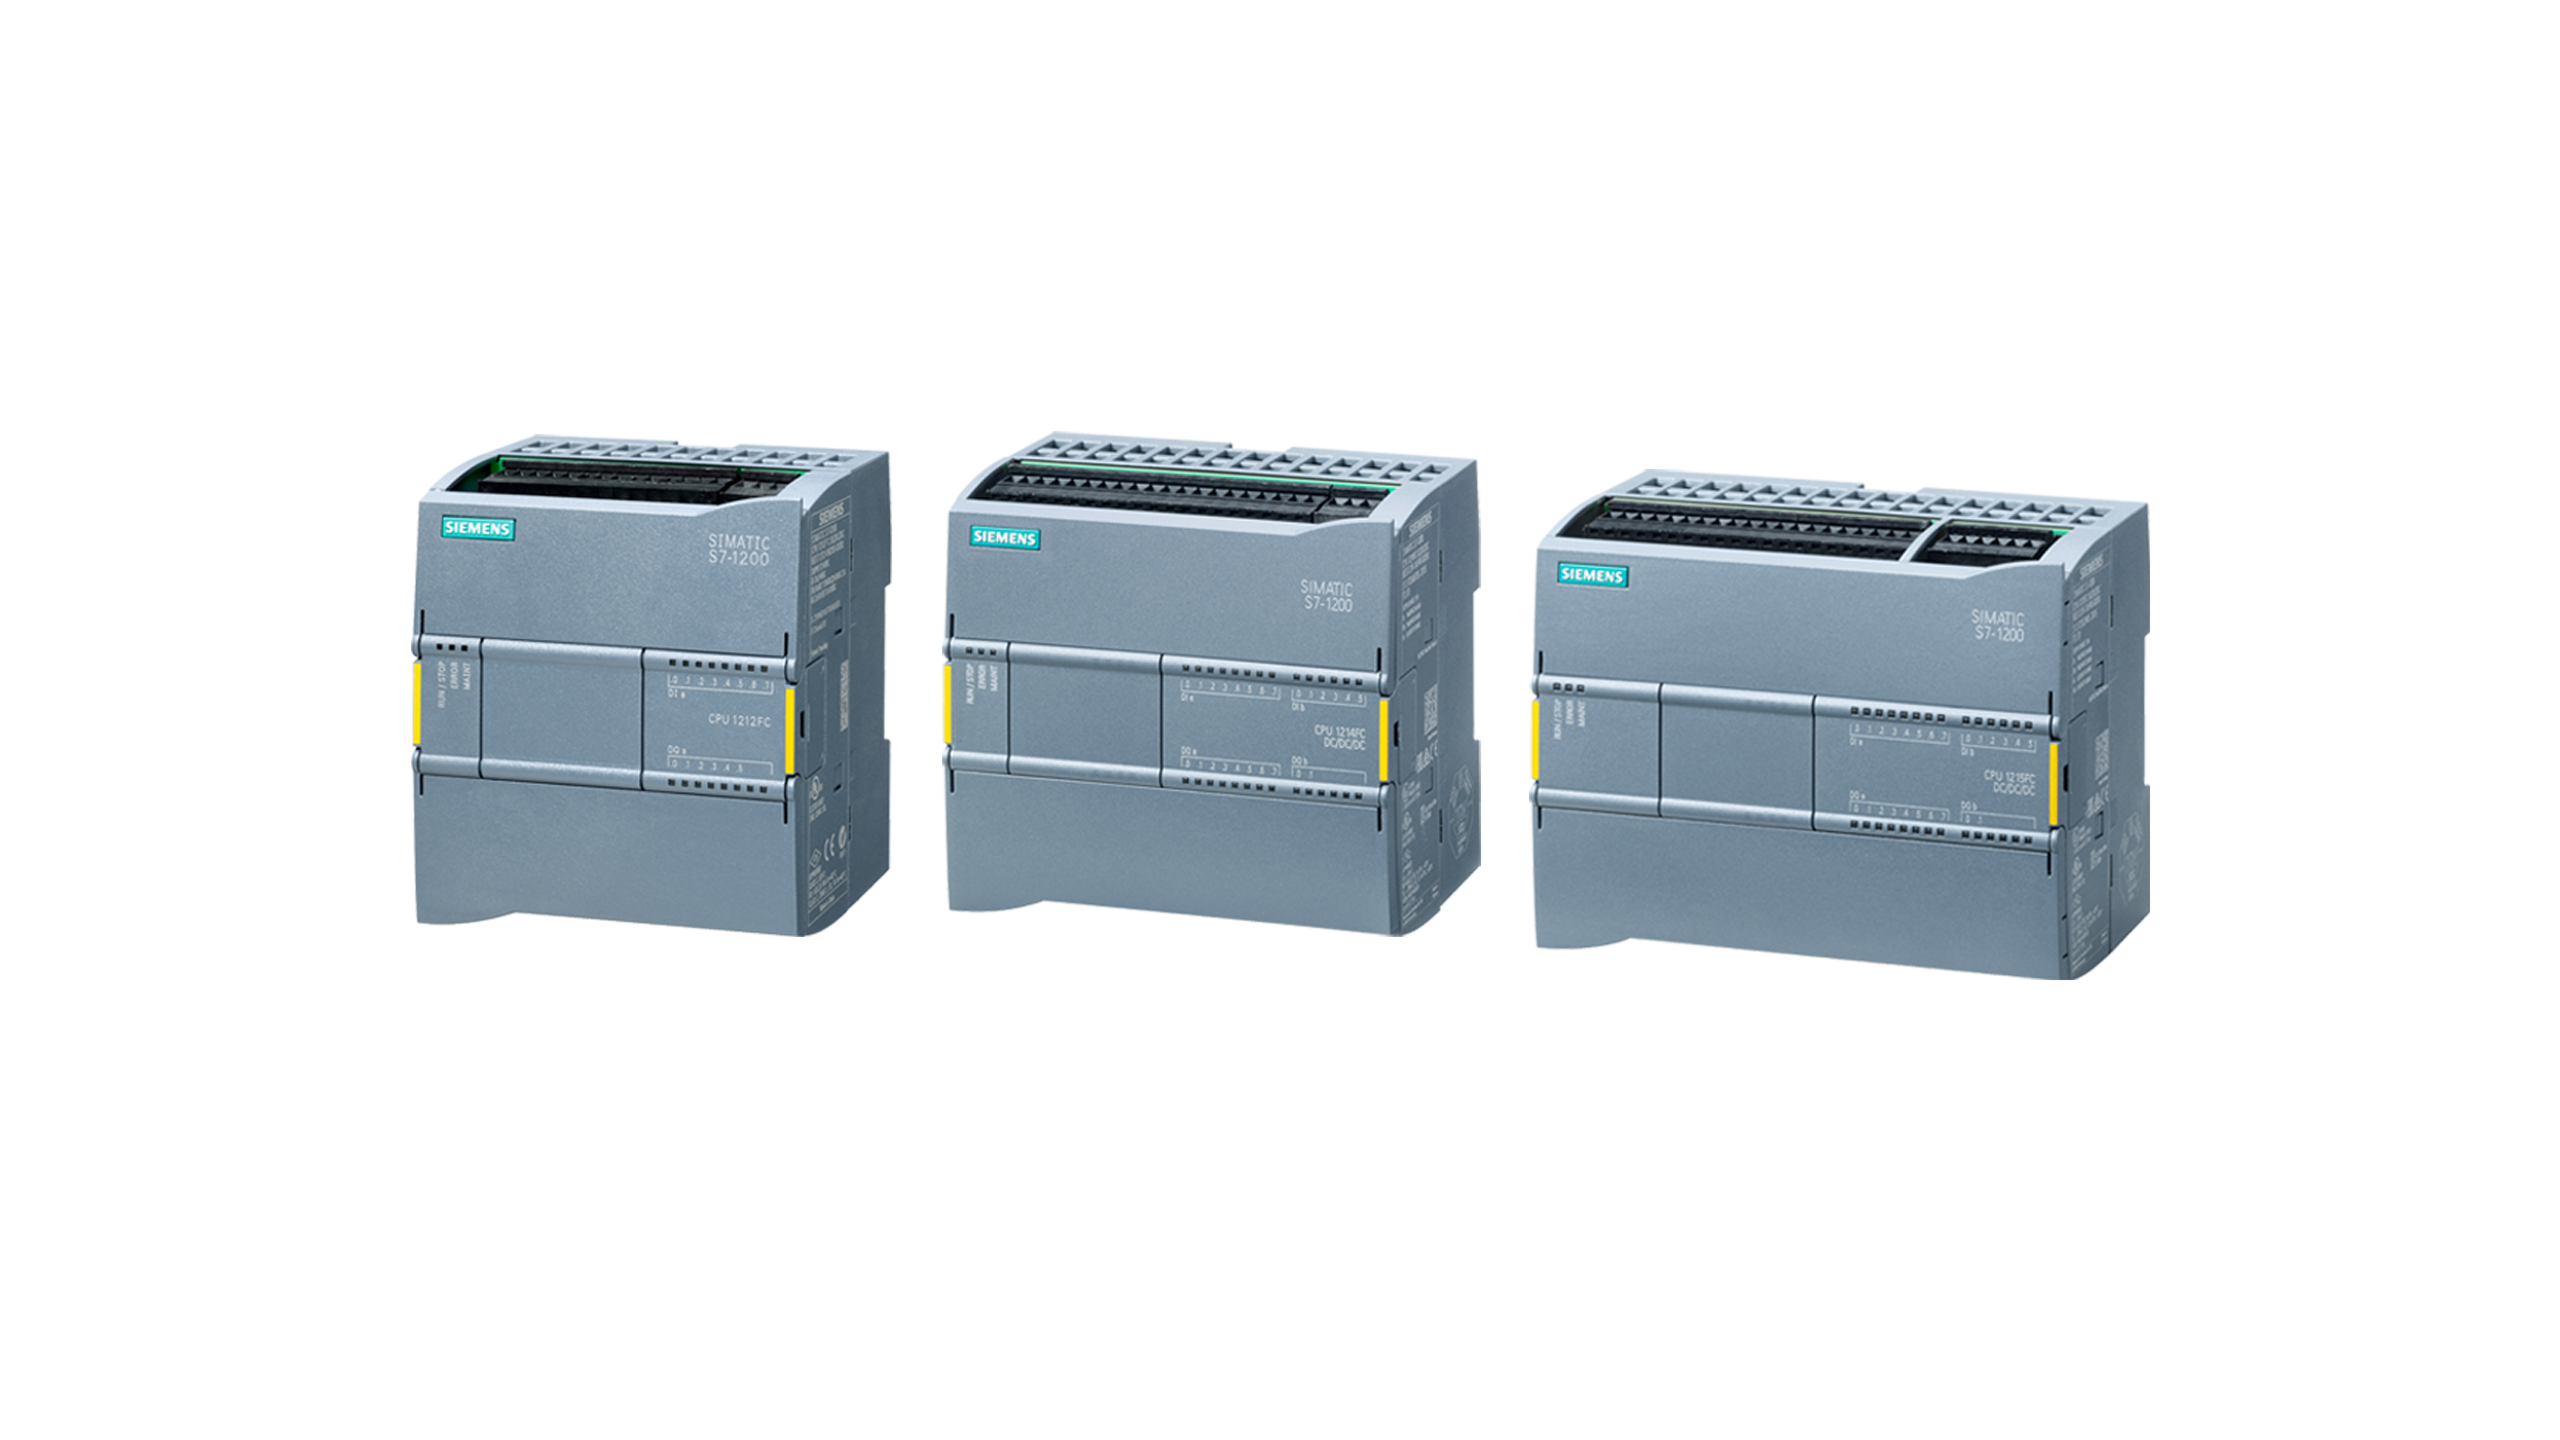
- S7‑1200F: برای ماشینهای کوچک تا متوسط با نیاز ایمنی، اقتصادیتر، یکپارچه با TIA.
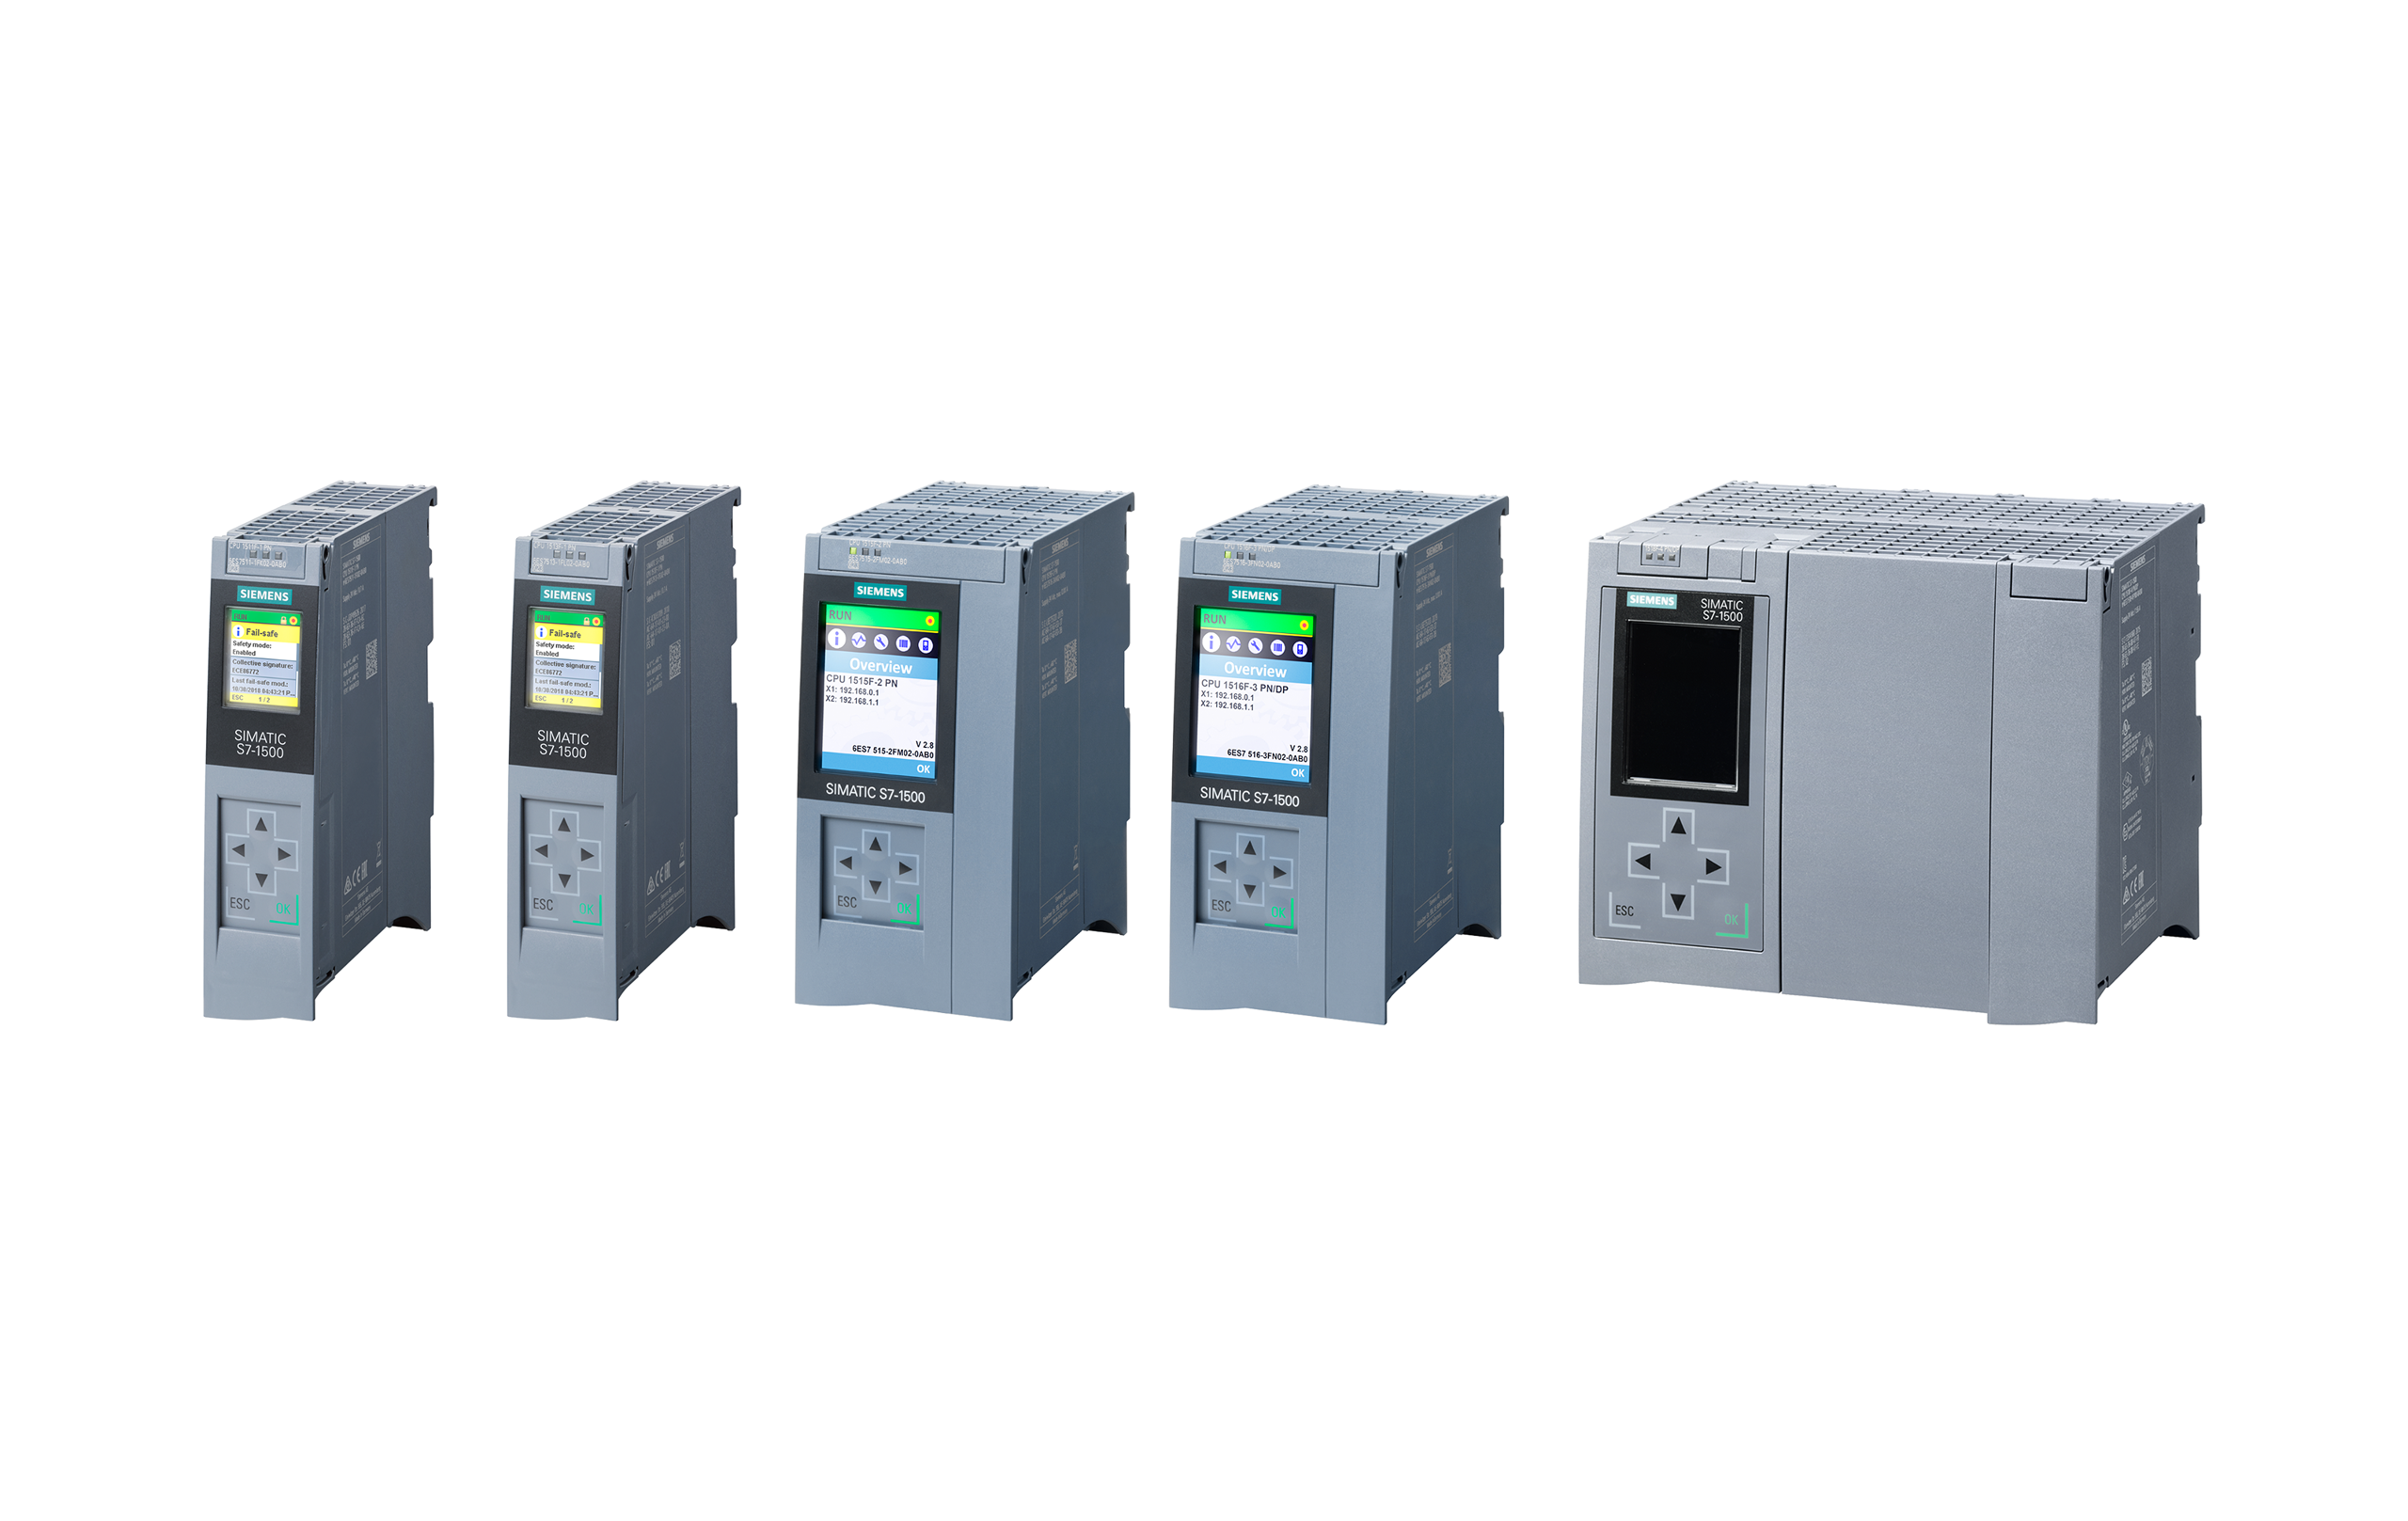
- S7‑1500F: برای ماشین/لاینهای پیچیدهتر، کارایی بالاتر، امکانات تشخیصی و توسعهپذیری بیشتر.
نقش F‑CPU: اجرای برنامه Safety (F‑Program)، مدیریت وضعیت Fail‑Safe، و کنترل F‑I/O یا تجهیزاتی مثل درایوها از طریق PROFIsafe.
• F‑I/O (ورودی/خروجی ایمنی)
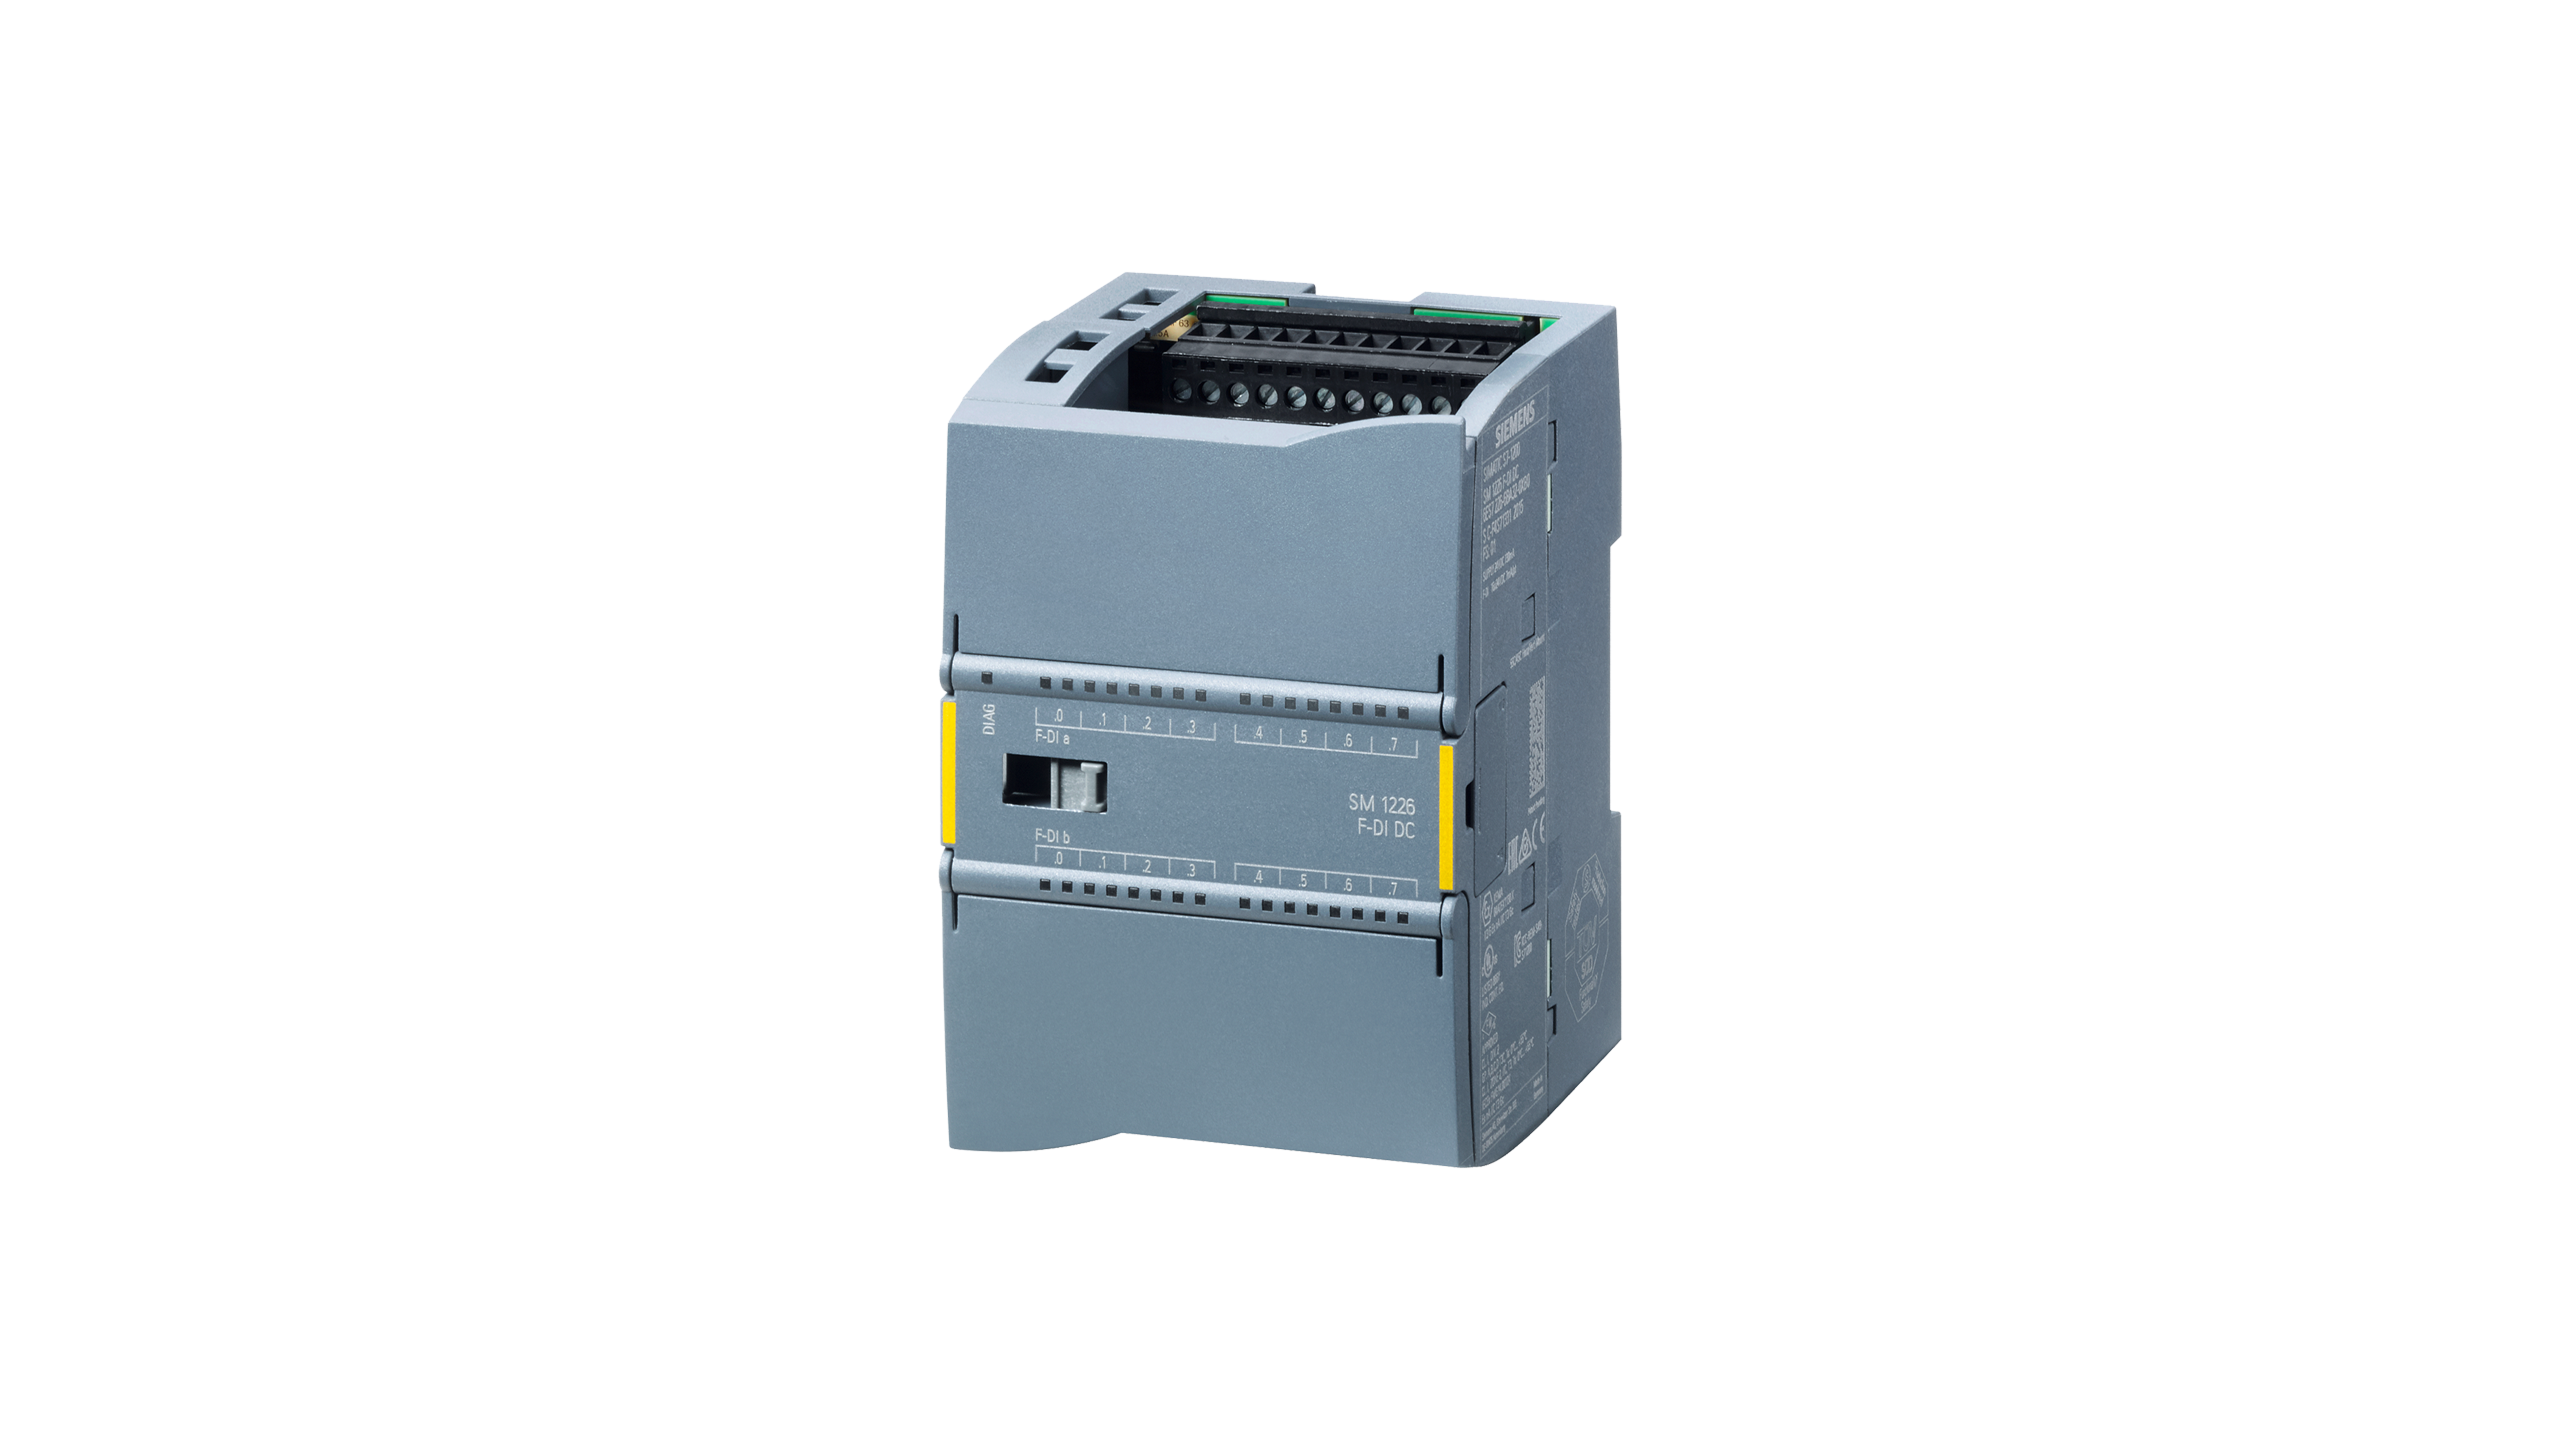
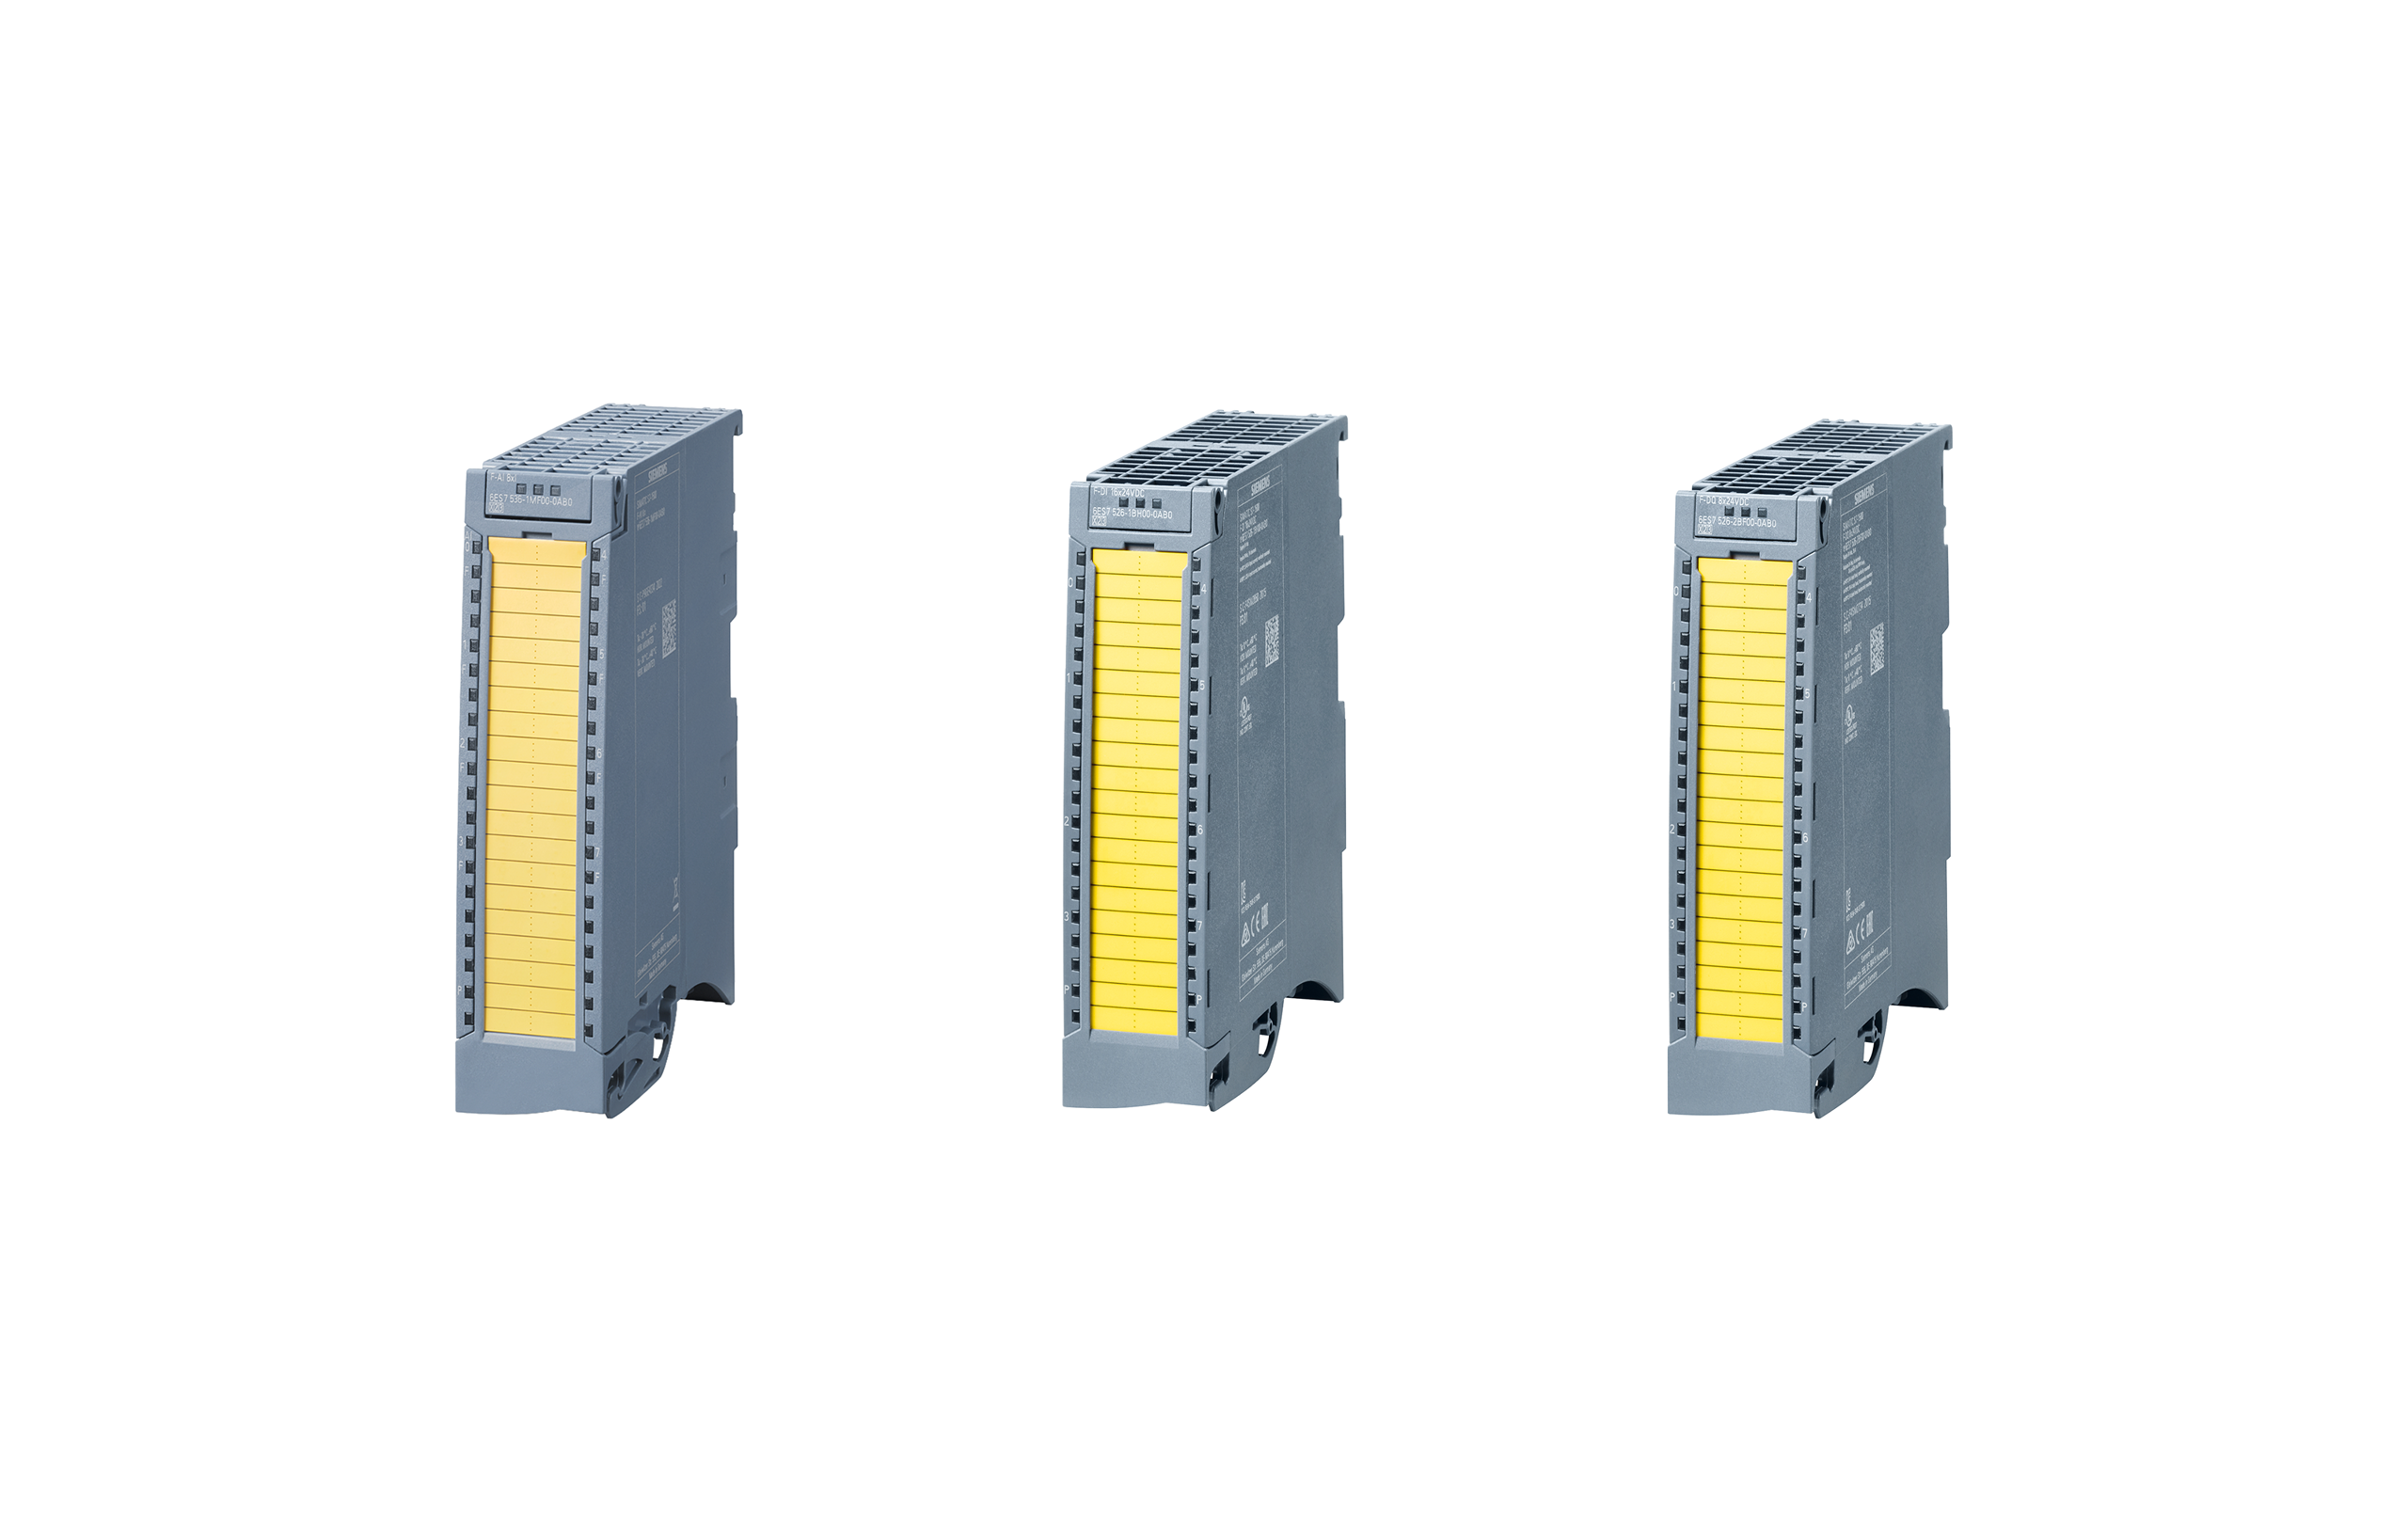
- F‑DI: ورودی ایمن برای سنسورهایی مثل E‑Stop، Door switch، Light curtain OSSD
- F‑DO / F‑DQ: خروجی ایمن برای قطع کنتاکتور، شیر پنوماتیک، یا فرمانهای ایمنی
- در برخی معماریها ورودی/خروجیهای خاص یا آنالوگ ایمن هم مطرح میشود، اما در صنعت ماشینسازی عموماً F‑DI/F‑DQ بیشترین کاربرد را دارند.
• Remote I/O ایمن (ET 200 + F‑Modules)
خانوادههای ET 200 میتوانند به عنوان Remote I/O به شبکه متصل شوند و با F‑Modules سیگنالهای ایمنی را مدیریت کنند. این مدل برای تابلوهای توزیعشده، کاهش سیمکشی و نزدیک کردن I/O به ماشین عالی است.
• Safety Integrated در درایوها (مثلاً SINAMICS)
بسیاری از درایوها قابلیتهای Safety مثل STO (Safe Torque Off)، SS1 و… دارند و میتوانند از طریق PROFIsafe فرمانهای ایمنی را دریافت کنند. این کار:
- نیاز به کنتاکتورهای سری موتور را در برخی سناریوها کاهش میدهد (طبق طراحی و استاندارد)
- زمان واکنش را بهتر و تشخیص خطا را دقیقتر میکند
Callout — اشتباه رایج خرید:
بعضی پروژهها به جای طراحی درست Safety، صرفاً «F‑CPU میخرند» اما خروجیهای ایمنی را با رلههای معمولی یا I/O استاندارد میبندند؛ نتیجه: نه تشخیص خطای لازم دارید، نه پوشش استاندارد SIL/PL.
معیارهای انتخاب و سایزینگ برای پروژههای واقعی
• از ریسکسنجی شروع کنید (SIL/PL)
انتخاب Fail‑Safe نباید «فقط بر اساس تعداد ورودی» باشد. مبنا، Risk Assessment ماشین است (طبق استانداردهای مرتبط مثل ISO 13849 یا IEC 62061). خروجی ریسکسنجی مشخص میکند:
- چه PL (Performance Level) یا SIL لازم دارید
- معماری تککاناله/دوکاناله، نوع مانیتورینگ، تستهای دورهای و…
• نوع سیگنال ایمنی را دقیق مشخص کنید
نمونههای رایج و اثرشان روی انتخاب I/O:
- E‑Stop: معمولاً دوکاناله، نیازمند مانیتورینگ قطع سیم/اتصال کوتاه
- Door/Gate: گاهی با interlock و مانیتورینگ قفل
- Light Curtain: اغلب خروجیهای OSSD دوکاناله (بهترین گزینه برای F‑DI)
- Two‑hand control: نیازمند منطق ضد تقلب (anti-tie-down) در برنامه Safety
• زمان پاسخ (Reaction Time) را بودجهبندی کنید
برای انتخاب درست، باید زنجیره زمانی را ببینید:
- زمان تشخیص سنسور
- سیکل/اسکن Safety در F‑CPU
- تاخیر شبکه PROFINET/PROFIsafe
- زمان پاسخ F‑Output
- زمان عملگر نهایی (کنتاکتور/شیر/درایو)
اگر ماشین شما مثلاً با light curtain توقف ایمن میخواهد، این بودجه زمانی میتواند تعیین کند:
- آیا Remote I/O دور از محل سنسور قابل قبول است؟
- Monitoring time چقدر باشد که هم ایمن باشد هم false trip ندهد؟
• انتخاب بین قطع انرژی کلاسیک و Safety در درایو (STO)
- کنتاکتور: قطع فیزیکی انرژی، ساده ولی مستهلکشونده و نیازمند سیمکشی بیشتر
- STO در درایو: سریعتر، تشخیصیتر، کابل کمتر؛ اما باید با ریسکسنجی و سطح ایمنی مورد نیاز سازگار باشد و معماری شما آن را پوشش دهد.
معماری شبکه و طراحی مطمئن PROFIsafe
• همزیستی دادههای استاندارد و ایمنی روی یک شبکه
یکی از مزیتهای اصلی PROFIsafe این است که:
- دادههای استاندارد (Process Data) و دادههای ایمنی میتوانند روی یک بستر مشترک عبور کنند
- ایمنی توسط مکانیسمهای پروتکل تضمین میشود، نه با «جدا کردن کابل»
با این حال، برای پایداری صنعتی:
- طراحی توپولوژی (Line/Star/Ring) و تعداد سوئیچها مهم است
- کیفیت کابلکشی، ارتینگ، و رعایت EMC روی خطاهای ارتباطی اثر مستقیم دارد
• نکات کلیدی اجرایی (Practical Design)
- به Monitoring Time به چشم “فقط یک عدد” نگاه نکنید: کم باشد false trip میدهد، زیاد باشد زمان رسیدن به حالت امن را بدتر میکند.
- برای ناحیههای نویزی (کنار VFD/کابل موتور) مسیر کابل شبکه و شیلدینگ را جدی بگیرید.
- اگر Availability برایتان حیاتی است، به Redundancy و توپولوژی فکر کنید (اما فقط در حدی که استانداردها و هزینه پروژه توجیه کنند).
• پیادهسازی PROFIsafe در TIA Portal (گامبهگام)
• پیشنیازها
- انتخاب F‑CPU سازگار (S7‑1200F یا S7‑1500F)
- نصب و تطابق نسخه TIA Portal با سختافزارها
- داشتن پکیج/لایسنسهای مربوط به Safety (بسته به خانواده CPU و ابزار)
• افزودن F‑CPU و فعالسازی Safety Program
- در Project، CPU را اضافه کنید
- Safety mode/Fail‑Safe را فعال کنید
- ساختار برنامه را جدا کنید: Standard program و Safety program (F‑blocks)
• اضافهکردن F‑Device و تنظیم پارامترهای PROFIsafe
- Remote I/O (مثل ET 200) یا Drive را به شبکه اضافه کنید
- برای هر F‑Device:
- F‑Address را تنظیم کنید
- F‑Monitoring Time را تعیین کنید
- پارامترهای F‑I/O (مثل تست پالسها، رفتار در خطا، نوع ورودی OSSD و…) را طبق دیتاشیت و سناریو تنظیم کنید
• پیادهسازی منطق ایمنی با بلوکهای ایمن
- از بلوکهای استاندارد ایمنی (Safety Function Blocks) متناسب با سناریو استفاده کنید:
- Emergency stop
- Door monitoring
- Muting (در صورت نیاز)
- Two-hand control
- وضعیتها را شفاف و قابل تست طراحی کنید (Reset، Restart inhibit، Manual/Auto reset مطابق ریسکسنجی)
• تایید، دانلود، و تست پذیرش (FAT/SAT)
- Compile/Verify پروژه Safety
- دانلود به CPU و F‑Devices
- اجرای تستها:
- تست قطع سیم/اتصال کوتاه (برای ورودیهای دوکاناله)
- تست Timeout ارتباطی (مثلاً قطع شبکه)
- تست سناریوهای خطا (Mismatch, Device replacement)
- مستندسازی نتایج برای پرونده ایمنی (Safety Documentation)
هشدار مهم (Compliance):
هر تغییری در منطق Safety میتواند نیازمند re-validation باشد. با تغییرات “کوچک” مثل جابهجایی ورودی یا تغییر Monitoring Time هم ساده برخورد نکنید.
عیبیابی و خطاهای رایج PROFIsafe
• خطای F‑Address یا جایگزینی تجهیز (Device Replacement)
علتهای متداول:
- یک F‑Device عوض شده ولی F‑Address/پارامترها مطابق نیست
- پیکربندی قبلی در دستگاه باقی مانده یا mismatch رخ داده
راهکار:
- کنترل تطابق سختافزار (Order number/Revision)
- بازبینی F‑Address و تنظیمات در TIA
- استفاده از Diagnostics آنلاین و تطبیق Signature/CRC
• Timeout و تنظیم اشتباه F‑Monitoring Time
علتها:
- شبکه شلوغ، سوئیچ نامناسب، توپولوژی بد
- Monitoring Time خیلی پایین
راهکار:
- بررسی latency و کیفیت لینک
- اصلاح توپولوژی/کابلکشی
- تنظیم Monitoring Time بر اساس بودجه زمانی و واقعیت شبکه (نه حدس)
• CRC/Signature mismatch بعد از تغییر پروژه
علت:
- تغییرات پیکربندی یا نسخه فایلها که امضای ایمنی را تغییر داده
راهکار:
- فرآیند Change Management برای Safety
- دانلود کامل و تایید مجدد کانفیگ، سپس تست FAT/SAT
• ناسازگاری GSDML/Revision
علت:
- نسخه GSDML یا Firmware با پروژه نمیخواند
راهکار:
- همسانسازی نسخهها، بهروزرسانی درست، و پرهیز از mix بیبرنامه در سایت
• جدول مقایسهای: انتخاب Fail‑Safe بر اساس سناریو
|
سناریو ایمنی |
ورودی/خروجی پیشنهادی | نکته طراحی | خطای رایج |
|
E‑Stop دوکاناله |
F‑DI دوکاناله + F‑DQ برای کنتاکتور/فرمان STO | مانیتورینگ اتصال کوتاه و قطع سیم | استفاده از DI استاندارد |
|
گیت/در ایمنی |
F‑DI برای سوئیچ + منطق Reset/Restart inhibit | جلوگیری از restart ناخواسته | Reset خودکار بدون ریسکسنجی |
|
لایتکرتین OSSD |
F‑DI سازگار با OSSD | زمان پاسخ و فاصله ایمنی | Monitoring Time خیلی کم |
|
STO در درایو |
PROFIsafe به Drive (F‑Device) | معماری مطابق SIL/PL | فرض «STO همیشه کافی است» |
|
شیر پنوماتیک |
F‑DQ + مانیتورینگ فیدبک (در صورت نیاز) | تستهای دورهای و diagnostics | بیتوجهی به feedback |
چکلیست خرید و استعلام تجهیزات Fail‑Safe زیمنس
• سوالهایی که قبل از خرید باید جواب داشته باشید
- دقیقاً چند کانال F‑DI و F‑DQ لازم دارم؟ (با رشد آینده حساب شده)
- F‑Deviceها روی PROFINET یا PROFIBUS هستند؟
- آیا به Remote I/O (ET 200) نیاز دارم یا I/O محلی کافی است؟
- سناریوهای ایمنی من چیست؟ (E‑Stop، Gate، Curtain، STO…)
- نسخهها و سازگاریها: CPU/ET200/Drive + Firmware + TIA همخوان هستند؟
• اقلام مکملی که معمولاً فراموش میشوند
- منبع تغذیه با کیفیت و Headroom مناسب (افت ولتاژ = خطاهای عجیب)
- سوئیچ صنعتی (مثلاً SCALANCE) و طراحی سگمنت شبکه
- ترمینال/کانکتور و استاندارد سیمکشی
- برچسبگذاری و مستندات تست (برای نگهداری و ممیزی)
Callout — معیار خرید حرفهای:
فقط «قیمت ماژول» را مقایسه نکنید؛ سازگاری نسخهها + قابلیت Diagnostics + زمان تحویل + اصالت و Revision روی هزینه کل مالکیت (TCO) اثر مستقیم دارد.
FAQ
• PROFIsafe دقیقاً چیست؟
PROFIsafe یک پروفایل ارتباطی ایمنی است که روی PROFINET یا PROFIBUS اجرا میشود و تبادل دادههای ایمنی را با مکانیسمهای تشخیص خطا و Fail‑Safe ممکن میکند.
• برای PROFIsafe حتماً باید F‑CPU داشته باشیم؟
در اغلب معماریهای زیمنس، برای اجرای منطق ایمنی به F‑CPU (F‑Host) نیاز دارید. تجهیزاتی مثل درایوها میتوانند F‑Device باشند، اما تصمیمگیری ایمنی معمولاً در F‑CPU انجام میشود.
• تفاوت F‑I/O با I/O معمولی چیست؟
F‑I/O دارای مکانیزمهای تشخیص خطا، رفتار تعریفشده در خطا، و پارامترهای ایمنی است و برای رسیدن به SIL/PL طراحی شده؛ I/O استاندارد این ضمانتها را ندارد.
• F‑Monitoring Time را چطور انتخاب کنیم؟
باید بر اساس بودجه زمانی Safety و کیفیت شبکه تعیین شود: آنقدر کم نباشد که false trip بدهد و آنقدر زیاد نباشد که زمان رسیدن به حالت امن بدتر شود. تنظیم آن بدون بررسی توپولوژی و بار شبکه ریسکزا است.
• آیا میتوان همزمان دادههای معمولی و ایمنی را روی یک PROFINET داشت؟
بله. PROFIsafe برای همین طراحی شده است: دادههای ایمنی و استاندارد میتوانند روی یک شبکه عبور کنند، با این شرط که طراحی شبکه و پارامترهای مانیتورینگ درست باشد.